직원 컴퓨터 한 대가 병원 전체를 멈춘다 — AI 피싱 시대에 사무실이 준비해야 할 것
# 직원 컴퓨터 한 대가 병원 전체를 멈춘다 — AI 피싱 시대에 사무실이 준비해야 할 것
지난해 저희가 대응한 사고 중 가장 기억에 남는 건, 시작이 너무 평범했다는 점이었습니다. 해킹당한 건 서버가 아니라 직원 한 명의 데스크톱이었습니다. 거래처에서 온 것처럼 보이는 메일을 열었을 뿐인데, 주말이 지나자 원내 전체 시스템이 멈춰 있었습니다.
오렌지카운티의 한 치과 이야기입니다. 직원 수가 많지 않은, 동네에서 오래 자리를 지켜온 평범한 치과였습니다. 서버실이 따로 있는 것도 아니고, 보안에 특별히 소홀했던 곳도 아니었습니다. 그저 프런트 데스크의 컴퓨터 한 대로 시작됐을 뿐입니다.
공격은 주말에 이루어졌습니다. 아무도 없는 사무실에서, 아무도 모르는 사이에 진행됐습니다. 직원들이 알게 된 건 월요일 아침 출근해서 컴퓨터를 켰을 때였습니다. 서버는 이미 암호화가 끝나 있었고, 화면에는 비트코인을 보내라는 요구가 떠 있었습니다.
그날부터 아무 일도 할 수 없었습니다. 환자 차트도, 엑스레이도, 예약 기록도 열리지 않았습니다. 그날 오기로 되어 있던 환자들에게 연락할 방법조차 없었습니다. 연락처가 전부 그 안에 있었기 때문입니다.
돈을 보내면 풀어준다고 하지만, 그 약속에는 아무 보장이 없습니다. 받고 잠적하는 경우도 많고, 복호화 도구를 받아도 데이터가 온전히 돌아오지 않는 경우가 흔합니다. 결국 이 치과는 정상화하지 못했습니다. 지금까지도 그때의 자료를 되찾지 못한 상태입니다.
제가 이 사례를 계속 이야기하는 이유가 여기 있습니다. 랜섬웨어는 '며칠 고생하고 복구하는 일'이 아닙니다. 대비가 없으면 그냥 잃는 겁니다.
## 왜 한 대가 뚫리면 전체가 멈추나
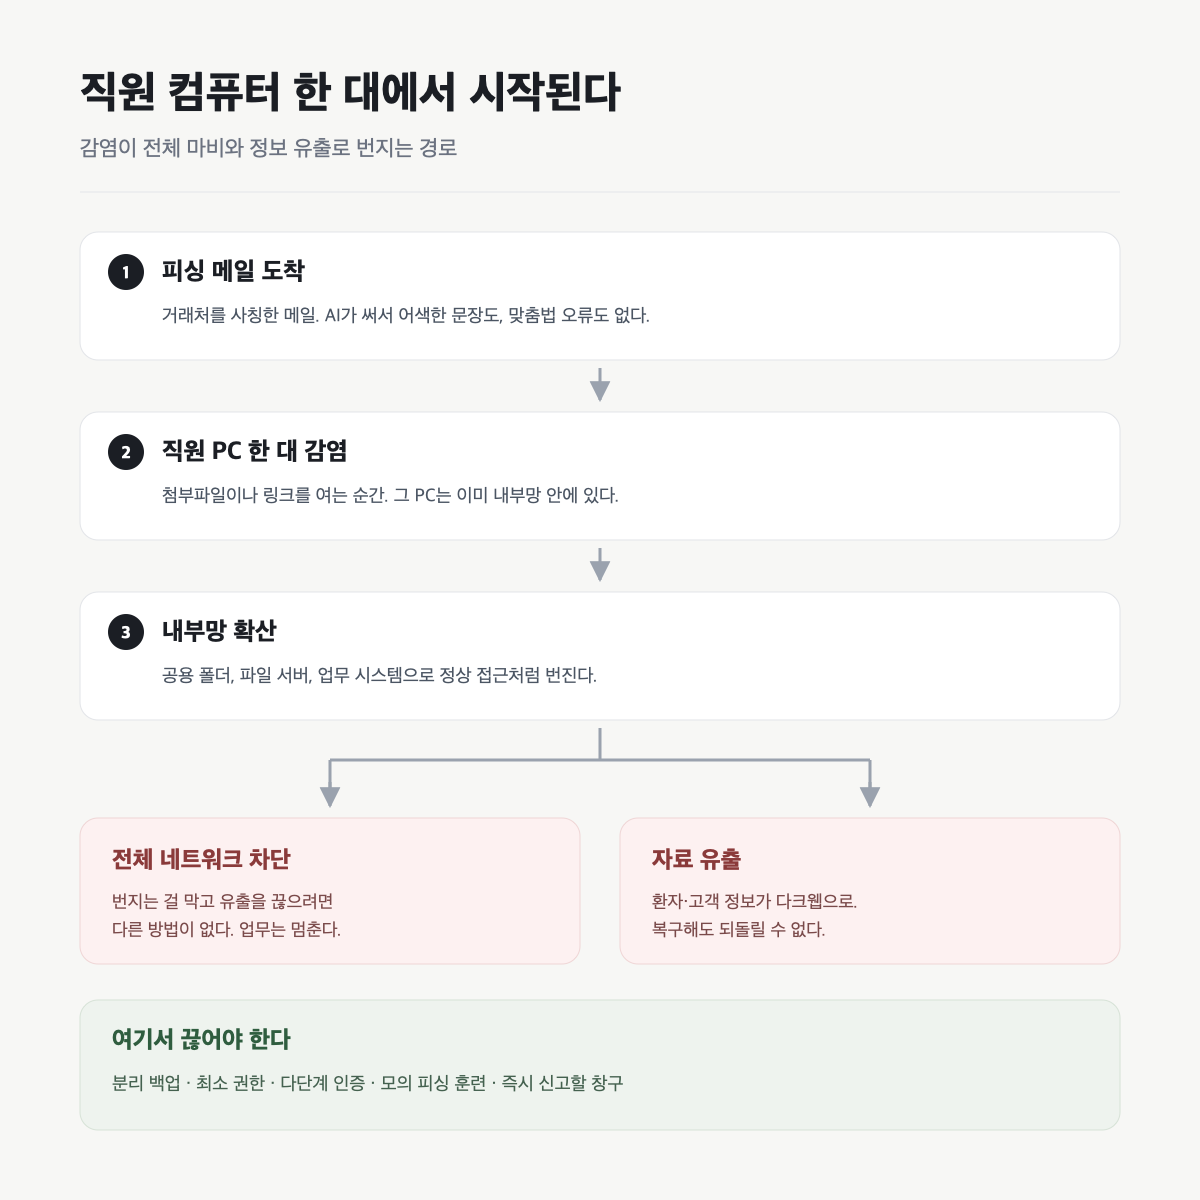
병원이든 일반 사무실이든, 직원 컴퓨터는 이미 내부망 안에 있습니다. 파일 서버, 공용 폴더, 업무 시스템에 접근할 권한을 정상적으로 가지고 있죠. 공격자 입장에서는 방화벽을 정면으로 뚫을 이유가 없습니다. 안에 있는 한 대만 차지하면, 그 다음부터는 정상적인 접근처럼 움직일 수 있습니다.
그래서 감염이 확인되면 대응의 첫 수순이 네트워크 전체 차단인 경우가 많습니다. 번지는 걸 막고 데이터가 빠져나가는 걸 끊으려면 다른 방법이 없기 때문입니다. 밖에서 보기엔 "전산이 마비됐다"지만, 실제로는 더 큰 피해를 막기 위해 스스로 내린 결정인 경우가 대부분입니다.
피해는 업무 중단에서 끝나지 않습니다. 요즘 공격자들은 암호화를 걸기 전에 자료를 먼저 빼돌립니다. 환자 정보나 고객 명단, 직원 개인정보가 다크웹에 올라가고, 그걸 빌미로 다시 돈을 요구합니다. 백업이 잘 되어 있어 시스템을 되살렸더라도, 이미 나간 정보는 되돌릴 수 없습니다.
## AI가 바꿔놓은 것
"그런 메일은 딱 보면 안다"는 말은 이제 통하지 않습니다. 예전 피싱 메일을 걸러내던 단서는 대부분 어색한 문장, 맞춤법, 이상한 말투였습니다. 생성형 AI가 그걸 전부 지워버렸습니다.
숫자로 보면 더 분명합니다. 2025년에는 탐지된 피싱 메일의 80% 이상이 AI로 작성된 것으로 집계됐고, 한 보안업체 통계에서는 연말 한 달 사이 AI 피싱 비중이 5% 미만에서 56%로 뛰었습니다. 설득력 있는 피싱 캠페인 하나를 만드는 데 걸리던 시간이 열여섯 시간에서 오 분으로 줄었다는 분석도 있습니다.
문장만 좋아진 게 아닙니다. 공개된 회사 소개, 링크드인 프로필, 보도자료를 긁어모아 수신자에 맞춘 내용을 씁니다. 실제 거래처 이름, 실제 담당자 직함, 지난주에 있었던 일이 자연스럽게 섞여 들어옵니다. 사람이 눈으로 걸러내는 방식에 기대는 건 더 이상 전략이 아닙니다.
## 사무실에서 지금 점검할 것
먼저 분명히 해둘 것이 있습니다. **해킹을 100% 막는 방법은 없습니다.** 이 일을 오래 해온 사람일수록 이 말을 더 조심스럽게 합니다. 아무리 좋은 장비를 넣어도, 아무리 교육을 해도, 뚫릴 가능성은 남습니다. 그래서 목표는 '절대 안 뚫리는 상태'가 아니라, **뚫려도 잃지 않는 상태**가 되어야 합니다.
병원만의 이야기가 아닙니다. 직원이 몇 명이든, 컴퓨터로 고객 정보를 다루는 곳이라면 똑같이 해당됩니다.
**백업은 분리되어 있어야 합니다.** 같은 네트워크 안의 NAS에만 백업하고 있다면, 랜섬웨어는 그 백업까지 같이 암호화합니다. 네트워크에서 떨어진 백업본이 하나는 있어야 하고, 무엇보다 실제로 복구가 되는지 주기적으로 시험해봐야 합니다. 백업이 돌고 있다는 것과 복구가 된다는 건 다른 이야기입니다.
**퇴근할 때 컴퓨터를 끕니다.** 사소해 보이지만 앞의 사례와 직접 이어지는 습관입니다. 그 치과가 당한 건 주말, 아무도 없는 사무실에서였습니다. 켜져 있는 컴퓨터는 밤에도 주말에도 공격자가 쓸 수 있는 발판입니다. 꺼진 컴퓨터로는 아무것도 못 합니다. 퇴근할 때 끄는 것만으로 공격자가 마음 놓고 움직일 수 있는 시간을 크게 줄일 수 있습니다.
**수상하면 클릭하지 않습니다.** 결국 대부분의 사고는 여기서 시작됩니다. 조금이라도 이상하면 열지 말고, 보낸 사람에게 전화로 확인하는 편이 낫습니다. 메일 안의 번호가 아니라 원래 알고 있던 번호로 걸어야 합니다. 몇 분 늦어지는 것과 전부 잃는 것 중에 무엇이 나은지는 분명합니다.
**권한은 필요한 만큼만 줍니다.** 직원 계정이 모든 폴더에 접근할 수 있으면, 그 계정이 뚫렸을 때 모든 폴더가 뚫립니다. 관리자 권한으로 평소 업무를 보는 습관도 위험합니다.
**다단계 인증을 켭니다.** 비밀번호가 새어나가도 한 겹이 더 남습니다. 메일과 원격접속만이라도 먼저 적용하면 효과가 큽니다.
**직원 교육은 한 번으로 끝나지 않습니다.** 연 1회 동영상 시청으로는 바뀌지 않습니다. 모의 피싱 메일을 실제로 보내보고, 누가 어디서 걸리는지 확인하고, 그 결과로 다시 교육하는 방식이 훨씬 효과적입니다. 그리고 걸린 직원을 탓하지 않는 분위기가 중요합니다. 혼날까 봐 숨기면 대응이 늦어지고, 늦어진 만큼 피해가 커집니다.
**신고 창구를 정해둡니다.** "이 메일 이상한데요"라고 바로 말할 곳이 있어야 합니다. 대응 시간이 몇 시간 단축되는 것만으로도 결과가 달라집니다.
## 마지막으로
보안 사고는 대비하지 않은 곳에서 터지는 게 아니라, 대비했다고 생각한 곳에서 터집니다. 방화벽을 새로 들여놓는 것보다, 백업이 실제로 복구되는지 한 번 시험해보고 직원들에게 모의 피싱을 한 번 보내보는 쪽이 훨씬 값싸고 확실합니다.
다시 말씀드리지만 100% 막는 방법은 없습니다. 그래서 가장 중요한 건 결국 세 가지로 좁혀집니다. **제대로 된 백업과 복구 훈련, 퇴근할 때 컴퓨터를 끄는 습관, 수상한 것은 클릭하지 않는 습관.** 돈이 많이 드는 것도, 어려운 것도 아닙니다.
앞서 말씀드린 치과는 주말 이틀 사이에 모든 걸 잃었습니다. 그걸 막을 수 있었던 준비는, 오늘 오후에 시작할 수 있는 것들이었습니다.